Domain blutet.de kaufen?
Wir ziehen mit dem Projekt
blutet.de um.
Sind Sie am Kauf der Domain
blutet.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain blutet.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Das Blutbild ganzheitlich interpretieren, Fachbücher von Lothar UrsinusBlutwerte sind ein gängiges Mittel, den Gesundheitszustand eines Patienten besser zu verstehen. Doch bedeutet ein und derselbe Wert, etwa Cholesterin, Harnsäure oder CRP, nicht immer das Gleiche. Er muss im Gesamtzusammenhang der Laborergebnisse und des ganzen Menschen betrachtet werden. Selbst erfahrene Fachleute verlieren da schnell einmal die Übersicht. Der Experte für ganzheitliche Medizin Lothar Ursinus erklärt in diesem Buch, worauf es bei der Interpretation einer Blutdiagnostik in Hinblick auf körperliche und seelische Botschaften ankommt. Nicht umsonst ist es längst zum unverzichtbaren Nachschlagewerk in der heilkundlichen Praxis mit 25.000 verkauften Exemplaren geworden. Umfangreich ergänzt und auf den neuesten Stand der Forschung gebracht, unterstützt es Ärzte und Heilpraktiker, das Beste für ihre Patienten zu tun.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Verletzung der Menschenwürde, Fachbücher von Clemens SedmakDas Fachbuch 'Die Verletzung der Menschenwürde' von Clemens Sedmak bietet eine tiefgehende Analyse des Begriffs der Menschenwürde und dessen praktischer Bedeutung. Anhand der Entscheidungen und Urteile des Europäischen Gerichtshofs für Menschenrechte, insbesondere im Kontext von Artikel 3 der Europäischen Menschenrechtskonvention, untersucht der Autor, wann und wie die Würde eines Menschen verletzt werden kann. Das Buch liefert fundierte Einblicke in die ethischen und rechtlichen Dimensionen der Menschenwürde und beleuchtet die Herausforderungen, die sich aus der Anwendung des Würdeparagraphen ergeben. Sedmak, ein anerkannter Professor für Sozialethik, kombiniert theoretische Überlegungen mit praktischen Fallbeispielen, um die Komplexität des Themas verständlich darzustellen. Die kritische Auseinandersetzung mit aktuellen Urteilen und Entscheidungen macht das Werk zu einer wertvollen Ressource für Studierende, Forschende und Praktiker im Bereich der Ethik und Menschenrechte. Die präzise Analyse und die interdisziplinäre Herangehensweise ermöglichen es den Leserinnen und Lesern, ein tieferes Verständnis für die Bedeutung und den Schutz der Menschenwürde zu entwickeln.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
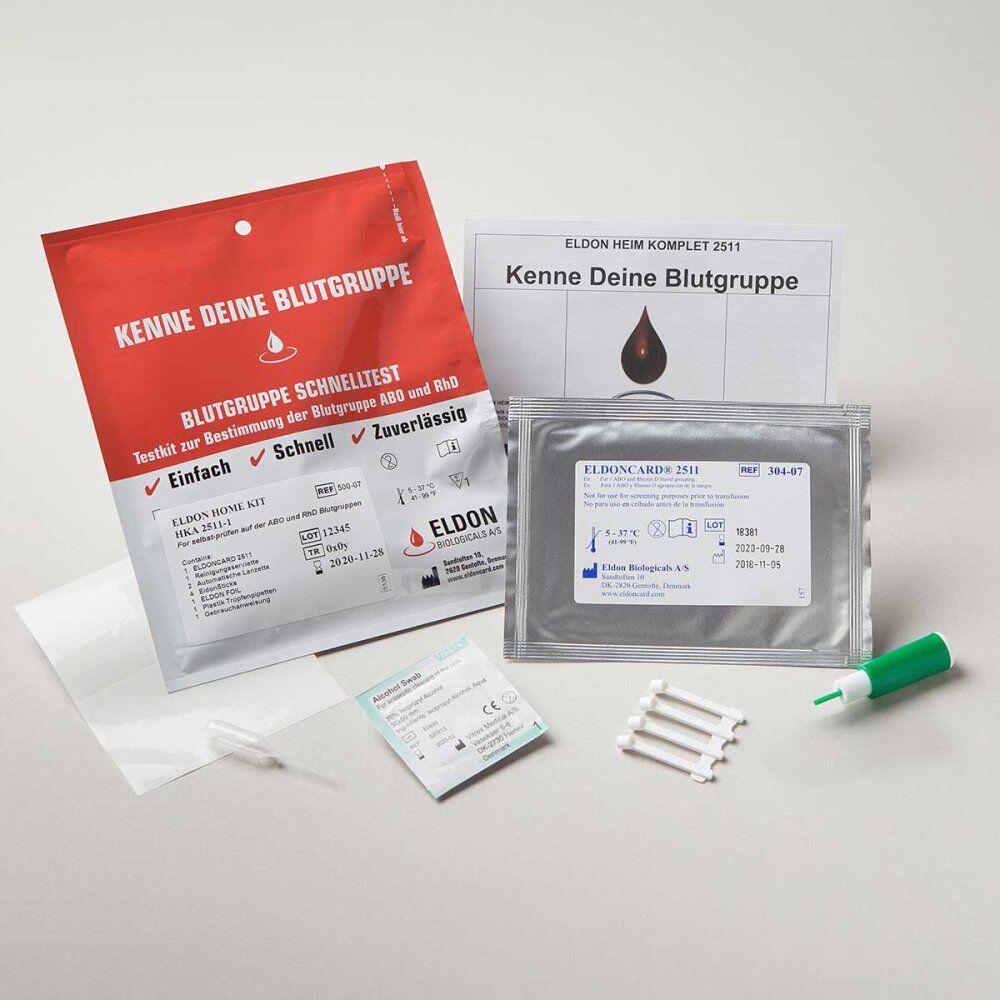
Blutgruppe Schnelltest-Ab0+rhd 1 STDas ELDON HOME KIT 251 1 ist ein Selbsttest zur Bestimmung der eigenen Blutgruppe innerhalb des ABOund Rhesus-D-Systems auf einer ELDONCARD 251 1 mit jeweils einem Test pro Karte. Das ABO-System unterteilt das Blut in vier mögliche Blutgruppen: A, B, AB und 0. Die RhD-Gruppe des komplizierteren Rhesussystems unterteilt das Blut in entweder positiv (RhD pos) oder negativ (RhD neg.) Wird Blut einer Blutgruppe mit Blut einer anderen Blutgruppe vermischt, bildet es Klumpen oder Cluster, sogenannte Agglutinate. Dies ist nicht der Fall bei Blut der Blutgruppe 0 RhD neg, das mit keiner anderen Blutgruppe agglutiniert. Durch Vermischen des Bluts mit bestimmten monoklonalen Antikörpern auf der ELDONCARD kann die Blutgruppe bestimmt werden. Die Blutgruppe ist genetisch festgelegt. Sie kann ab dem ca. 13. Lebensmonat mit der ELDONCARD bestimmt werden und verändert sich für den Rest des Lebens nicht. Die getrockneten Antikörper-Reagenzien sind in den Kreisen der ELDONCARD als Punkte zu sehen: Grün für Anti-A, Rot für Anti-B und Gelb für Anti-D. Ein Kontrollkreis mit einem blauen Punkt bestätigt die Gültigkeit des Ergebnisses. Für den Test wird das trockene Reagens im jeweiligen Kreis in einem Tropfen Wasser aufgelöst und mit Blut vermischt. Dafür ist eine ausreichende Menge Blut notwendig, und die Flüssigkeiten der vier Kreise dürfen sich nicht miteinander vermischen. Deshalb wird das Blut mit jeweils mit einem neuen ELDON STICK in jeweils einen der vier Kreise gegeben und dann sorgfältig verrührt. Auch das unten beschriebene Kippen der Karte ist für die Durchführung des Tests notwendig. Siehe Etikett auf dem Kit. Benötigt, aber nicht enthalten sind: ein Glas Wasser eine Uhr oder ein Timer Vor Durchführung des Tests Gebrauchsanweisung sorgfältig durchlesen. Alle Anweisungen genau befolgen, um ein akkurates Ergebnis zu erhalten. Ein Video, in dem das Verfahren demonstriert wird, befindet sich unter wow.eldoncard.com. Mit diesem Test kann nur eine Blutgruppe pro ELDONCARD 251 1 bestimmt werden. Dieser Test ist für den einmaligen Gebrauch bestimmt. Bei Zimmertemperatur (5 0 C—37 0 C) und außerhalb der Reichweite von Kindern lagern. Andere Personen dürfen nicht mit Ihrem Blut in Kontakt kommen. Es könnte infektiös sein. Diesen Test nicht bei Blutern verwenden. Diesen Test nicht nach dem Verfallsdatum auf der Verpackung verwenden. Dieses Kit nicht verwenden, wenn Bestandteile fehlen oder die Verpackung kaputt oder offen ist. Kit in diesem Fall dem Geschäft zurückgeben, in dem es gekauft wurde. Beutel erst öffnen, wenn Sie bereit sind, den Test durchzuführen. EldonCards sind nach dem Öffnen am selben Tag zu verwenden. Vergewissern Sie sich stets, dass die Farbkleckse aller Kreisfelder gleich groß sind. Die EldonSticks sind in vier einzelne EldonSticks zu trennen. Ein ELDON STICK darf nur einmal pro Kreis verwendet werden. Für jeden Kreis ist ein neuer ELDON STICK zu verwenden. Hände gründlich waschen und trocknen, bevor Sie den Fingerstich durchführen (Schritt 6) Lanzette vor dem Gebrauch nicht testen. Die Nadel kann nur einmal ausgelöst werden. Nicht die Inhalte der verschiedenen Kreise miteinander vermischen.18,32 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Müller, Alexandra: Deine BlutgruppeDeine Blutgruppe , Ihr Einfluss auf dein körperliches und seelisches Wohlbefinden , Batterie-/Trennschalter > Autoelektrik , Erscheinungsjahr: 202503, Autoren: Müller, Alexandra, Redaktion: Reichel, Gertraud, Seitenzahl/Blattzahl: 156, Keyword: Antigene; Blutgruppe; Darmgesundheit; Fasten; Regeneration, Fachschema: Blutgruppe, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 170 Blätter, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 760, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Hat das reine Blutplasma auch eine Blutgruppe?
Nein, reines Blutplasma hat keine Blutgruppe, da die Blutgruppe durch die Anwesenheit von Antigenen auf den roten Blutkörperchen bestimmt wird. Das Blutplasma enthält hingegen keine roten Blutkörperchen und somit auch keine Antigene. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Blutet die genähte Wunde?
Es ist möglich, dass eine genähte Wunde leicht blutet, insbesondere in den ersten Stunden nach der Operation oder Verletzung. Dies kann aufgrund von kleinen Blutgefäßen in der Nähe der Wunde oder einer vorübergehenden Störung der Blutgerinnung auftreten. In den meisten Fällen hört die Blutung jedoch von selbst auf und sollte kein Grund zur Sorge sein. Wenn die Blutung jedoch stark ist oder nicht aufhört, sollte ein Arzt konsultiert werden. **


Warum gelten Patienten mit der Blutgruppe 0 als Blutplasma-Universalempfänger?
Patienten mit der Blutgruppe 0 gelten als Blutplasma-Universalempfänger, da ihr Blutplasma keine Antikörper gegen die Blutgruppen A, B oder AB enthält. Das bedeutet, dass sie Blutplasma von Spendern mit jeder Blutgruppe erhalten können, ohne dass es zu einer immunologischen Reaktion kommt. Allerdings können sie nur rote Blutkörperchen von Spendern mit der Blutgruppe 0 erhalten. **
Wie lange blutet eine offene Wunde?
Die Dauer, wie lange eine offene Wunde blutet, hängt von verschiedenen Faktoren ab. Kleine oberflächliche Schnitte oder Schürfwunden können in der Regel innerhalb weniger Minuten aufhören zu bluten. Tiefere Schnitte oder Verletzungen können jedoch länger bluten und möglicherweise ärztliche Hilfe erfordern. Die Blutgerinnung spielt eine wichtige Rolle bei der Wundheilung und beeinflusst die Dauer des Blutens. Es ist wichtig, die Blutung zu stoppen, indem man Druck auf die Wunde ausübt und gegebenenfalls einen Verband anlegt. Wenn die Blutung nicht innerhalb einer angemessenen Zeit aufhört, sollte man einen Arzt aufsuchen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Blutbild ganzheitlich interpretieren, Fachbücher von Lothar UrsinusBlutwerte sind ein gängiges Mittel, den Gesundheitszustand eines Patienten besser zu verstehen. Doch bedeutet ein und derselbe Wert, etwa Cholesterin, Harnsäure oder CRP, nicht immer das Gleiche. Er muss im Gesamtzusammenhang der Laborergebnisse und des ganzen Menschen betrachtet werden. Selbst erfahrene Fachleute verlieren da schnell einmal die Übersicht. Der Experte für ganzheitliche Medizin Lothar Ursinus erklärt in diesem Buch, worauf es bei der Interpretation einer Blutdiagnostik in Hinblick auf körperliche und seelische Botschaften ankommt. Nicht umsonst ist es längst zum unverzichtbaren Nachschlagewerk in der heilkundlichen Praxis mit 25.000 verkauften Exemplaren geworden. Umfangreich ergänzt und auf den neuesten Stand der Forschung gebracht, unterstützt es Ärzte und Heilpraktiker, das Beste für ihre Patienten zu tun.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Verletzung der Menschenwürde, Fachbücher von Clemens SedmakDas Fachbuch 'Die Verletzung der Menschenwürde' von Clemens Sedmak bietet eine tiefgehende Analyse des Begriffs der Menschenwürde und dessen praktischer Bedeutung. Anhand der Entscheidungen und Urteile des Europäischen Gerichtshofs für Menschenrechte, insbesondere im Kontext von Artikel 3 der Europäischen Menschenrechtskonvention, untersucht der Autor, wann und wie die Würde eines Menschen verletzt werden kann. Das Buch liefert fundierte Einblicke in die ethischen und rechtlichen Dimensionen der Menschenwürde und beleuchtet die Herausforderungen, die sich aus der Anwendung des Würdeparagraphen ergeben. Sedmak, ein anerkannter Professor für Sozialethik, kombiniert theoretische Überlegungen mit praktischen Fallbeispielen, um die Komplexität des Themas verständlich darzustellen. Die kritische Auseinandersetzung mit aktuellen Urteilen und Entscheidungen macht das Werk zu einer wertvollen Ressource für Studierende, Forschende und Praktiker im Bereich der Ethik und Menschenrechte. Die präzise Analyse und die interdisziplinäre Herangehensweise ermöglichen es den Leserinnen und Lesern, ein tieferes Verständnis für die Bedeutung und den Schutz der Menschenwürde zu entwickeln.40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Hat das reine Blutplasma auch eine Blutgruppe?
Nein, reines Blutplasma hat keine Blutgruppe, da die Blutgruppe durch die Anwesenheit von Antigenen auf den roten Blutkörperchen bestimmt wird. Das Blutplasma enthält hingegen keine roten Blutkörperchen und somit auch keine Antigene. **
Ähnliche Suchbegriffe für Botnet
-
Blutgruppe Schnelltest-Ab0+rhd 1 STDas ELDON HOME KIT 251 1 ist ein Selbsttest zur Bestimmung der eigenen Blutgruppe innerhalb des ABOund Rhesus-D-Systems auf einer ELDONCARD 251 1 mit jeweils einem Test pro Karte. Das ABO-System unterteilt das Blut in vier mögliche Blutgruppen: A, B, AB und 0. Die RhD-Gruppe des komplizierteren Rhesussystems unterteilt das Blut in entweder positiv (RhD pos) oder negativ (RhD neg.) Wird Blut einer Blutgruppe mit Blut einer anderen Blutgruppe vermischt, bildet es Klumpen oder Cluster, sogenannte Agglutinate. Dies ist nicht der Fall bei Blut der Blutgruppe 0 RhD neg, das mit keiner anderen Blutgruppe agglutiniert. Durch Vermischen des Bluts mit bestimmten monoklonalen Antikörpern auf der ELDONCARD kann die Blutgruppe bestimmt werden. Die Blutgruppe ist genetisch festgelegt. Sie kann ab dem ca. 13. Lebensmonat mit der ELDONCARD bestimmt werden und verändert sich für den Rest des Lebens nicht. Die getrockneten Antikörper-Reagenzien sind in den Kreisen der ELDONCARD als Punkte zu sehen: Grün für Anti-A, Rot für Anti-B und Gelb für Anti-D. Ein Kontrollkreis mit einem blauen Punkt bestätigt die Gültigkeit des Ergebnisses. Für den Test wird das trockene Reagens im jeweiligen Kreis in einem Tropfen Wasser aufgelöst und mit Blut vermischt. Dafür ist eine ausreichende Menge Blut notwendig, und die Flüssigkeiten der vier Kreise dürfen sich nicht miteinander vermischen. Deshalb wird das Blut mit jeweils mit einem neuen ELDON STICK in jeweils einen der vier Kreise gegeben und dann sorgfältig verrührt. Auch das unten beschriebene Kippen der Karte ist für die Durchführung des Tests notwendig. Siehe Etikett auf dem Kit. Benötigt, aber nicht enthalten sind: ein Glas Wasser eine Uhr oder ein Timer Vor Durchführung des Tests Gebrauchsanweisung sorgfältig durchlesen. Alle Anweisungen genau befolgen, um ein akkurates Ergebnis zu erhalten. Ein Video, in dem das Verfahren demonstriert wird, befindet sich unter wow.eldoncard.com. Mit diesem Test kann nur eine Blutgruppe pro ELDONCARD 251 1 bestimmt werden. Dieser Test ist für den einmaligen Gebrauch bestimmt. Bei Zimmertemperatur (5 0 C—37 0 C) und außerhalb der Reichweite von Kindern lagern. Andere Personen dürfen nicht mit Ihrem Blut in Kontakt kommen. Es könnte infektiös sein. Diesen Test nicht bei Blutern verwenden. Diesen Test nicht nach dem Verfallsdatum auf der Verpackung verwenden. Dieses Kit nicht verwenden, wenn Bestandteile fehlen oder die Verpackung kaputt oder offen ist. Kit in diesem Fall dem Geschäft zurückgeben, in dem es gekauft wurde. Beutel erst öffnen, wenn Sie bereit sind, den Test durchzuführen. EldonCards sind nach dem Öffnen am selben Tag zu verwenden. Vergewissern Sie sich stets, dass die Farbkleckse aller Kreisfelder gleich groß sind. Die EldonSticks sind in vier einzelne EldonSticks zu trennen. Ein ELDON STICK darf nur einmal pro Kreis verwendet werden. Für jeden Kreis ist ein neuer ELDON STICK zu verwenden. Hände gründlich waschen und trocknen, bevor Sie den Fingerstich durchführen (Schritt 6) Lanzette vor dem Gebrauch nicht testen. Die Nadel kann nur einmal ausgelöst werden. Nicht die Inhalte der verschiedenen Kreise miteinander vermischen.18,32 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Müller, Alexandra: Deine BlutgruppeDeine Blutgruppe , Ihr Einfluss auf dein körperliches und seelisches Wohlbefinden , Batterie-/Trennschalter > Autoelektrik , Erscheinungsjahr: 202503, Autoren: Müller, Alexandra, Redaktion: Reichel, Gertraud, Seitenzahl/Blattzahl: 156, Keyword: Antigene; Blutgruppe; Darmgesundheit; Fasten; Regeneration, Fachschema: Blutgruppe, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: HC/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 170 Blätter, Länge: 210, Breite: 210, Höhe: 15, Gewicht: 760, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,21,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wassjakina, Oxana: Die WundeDie Wunde , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230517, Produktform: Leinen, Autoren: Wassjakina, Oxana, Übersetzung: Rajer, Maria, Seitenzahl/Blattzahl: 300, Themenüberschrift: FICTION / LGBTQ+ / Lesbian, Keyword: Arbeiterklasse; Armut; Autofiktion; Brustkrebs; Feminismus; Homosexualität; LGBT; Lyrik; Memoir; Mutter; Prekariat; Reise; Russland; Sexualität; Sibirien; Steppe; Susan Sontag; Taiga; Tod; Tove Ditlevsen; Trauer; Weiblichkeit; edouard louis; lesbisch; postsowjetisch; queer, Fachschema: Russland / Roman, Erzählung~Lesbisch / Roman, Erzählung, Fachkategorie: Biografischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Tod, Trauer, Verlust, Interesse Alter: Bezug zu Lesben, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 143, Höhe: 30, Gewicht: 408, Produktform: Gebunden, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Blutet die genähte Wunde?
Es ist möglich, dass eine genähte Wunde leicht blutet, insbesondere in den ersten Stunden nach der Operation oder Verletzung. Dies kann aufgrund von kleinen Blutgefäßen in der Nähe der Wunde oder einer vorübergehenden Störung der Blutgerinnung auftreten. In den meisten Fällen hört die Blutung jedoch von selbst auf und sollte kein Grund zur Sorge sein. Wenn die Blutung jedoch stark ist oder nicht aufhört, sollte ein Arzt konsultiert werden. **
-
Warum gelten Patienten mit der Blutgruppe 0 als Blutplasma-Universalempfänger?
Patienten mit der Blutgruppe 0 gelten als Blutplasma-Universalempfänger, da ihr Blutplasma keine Antikörper gegen die Blutgruppen A, B oder AB enthält. Das bedeutet, dass sie Blutplasma von Spendern mit jeder Blutgruppe erhalten können, ohne dass es zu einer immunologischen Reaktion kommt. Allerdings können sie nur rote Blutkörperchen von Spendern mit der Blutgruppe 0 erhalten. **
-
Wie lange blutet eine offene Wunde?
Die Dauer, wie lange eine offene Wunde blutet, hängt von verschiedenen Faktoren ab. Kleine oberflächliche Schnitte oder Schürfwunden können in der Regel innerhalb weniger Minuten aufhören zu bluten. Tiefere Schnitte oder Verletzungen können jedoch länger bluten und möglicherweise ärztliche Hilfe erfordern. Die Blutgerinnung spielt eine wichtige Rolle bei der Wundheilung und beeinflusst die Dauer des Blutens. Es ist wichtig, die Blutung zu stoppen, indem man Druck auf die Wunde ausübt und gegebenenfalls einen Verband anlegt. Wenn die Blutung nicht innerhalb einer angemessenen Zeit aufhört, sollte man einen Arzt aufsuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.